Sentinel
Visitar el sitioPruebas de penetración continuas con agentes de IA y validación reproducible de exploits.
Verificado el 2 nov 2026
¿Qué es Sentinel?
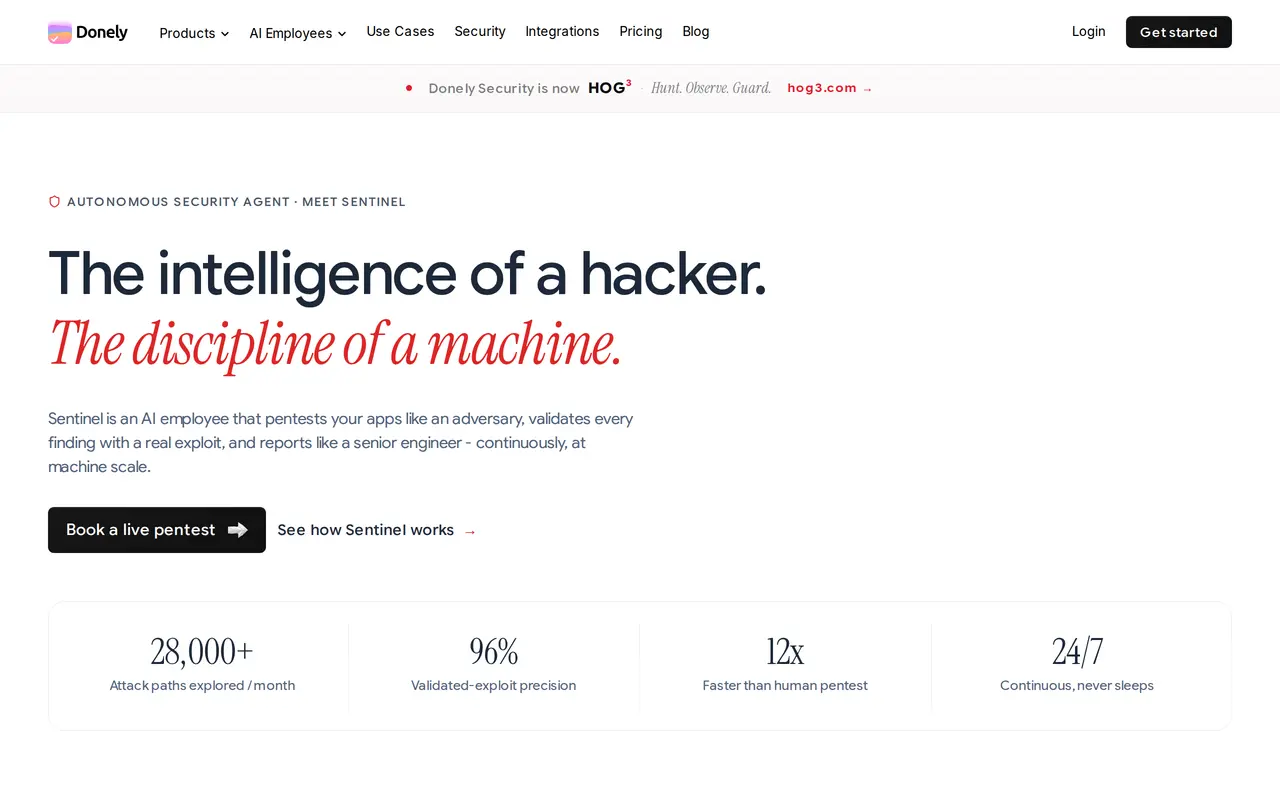
Sentinel es un agente autónomo de seguridad con IA que prueba aplicaciones web, API y sistemas internos. Explora posibles rutas de ataque y valida vulnerabilidades mediante la reproducción controlada de exploits antes de incluirlas en los informes. Está diseñado para apoyar a los ingenieros de seguridad y pentesters, no para sustituir las revisiones de arquitectura, el modelado de amenazas ni las decisiones sobre correcciones.
El proceso comienza con un dominio, un repositorio o una especificación de API; después se configuran los límites de las pruebas, la autenticación y el contexto relevante. Un coordinador identifica la superficie de ataque y asigna tareas específicas a agentes que trabajan en paralelo. Las pruebas abarcan inyección SQL, falsificación de solicitudes del lado del servidor, fallos de autorización y vulnerabilidades de lógica de negocio, además de prompt injection y abuso de llamadas a herramientas en funciones basadas en LLM.
Los hallazgos incluyen pasos para reproducirlos, detalles de solicitudes y respuestas, el alcance afectado y propuestas de corrección. Los resultados se pueden enviar a Jira, Linear o GitHub Issues, y las pruebas se pueden activar desde CI o ejecutar de forma continua. Los controles incluyen desafíos de validación de solo lectura, límites de frecuencia, credenciales con alcance limitado, registros de acciones y una parada de emergencia. Las opciones de despliegue incluyen SaaS, entornos dedicados, instalaciones in-VPC y versiones para entornos aislados de la red.
¿Qué puede hacer Sentinel?
Pruebas de seguridad en paralelo
Un coordinador asigna objetivos de ataque específicos a agentes que trabajan en paralelo sobre los endpoints de la aplicación y sus límites de autenticación.
Validación reproducible de exploits
Los validadores deterministas reproducen los hallazgos mediante desafíos controlados antes de añadirlos a la cola de informes.
Hallazgos listos para desarrollo
Los informes incluyen pasos de reproducción, solicitudes y respuestas, el alcance afectado y sugerencias de parches.
Pruebas continuas en el SDLC
Permite activar pruebas desde CI al integrar cambios o ejecutarlas de forma continua en entornos de staging y producción.
Controles del alcance de las pruebas
Permite establecer límites de frecuencia, límites de las pruebas, credenciales con alcance limitado y una parada inmediata, con las acciones de los agentes registradas para su revisión.
Pruebas de aplicaciones de IA
Evalúa funciones basadas en LLM para detectar prompt injection, abuso de llamadas a herramientas y riesgos de exfiltración de datos.
¿Para quién es Sentinel?
- Equipos de seguridad de aplicaciones
- Realizan pruebas continuas de las aplicaciones y priorizan la corrección de vulnerabilidades reproducibles.
- Equipos de plataforma e ingeniería
- Integran las pruebas de seguridad en CI y reciben hallazgos con información para actuar en sus sistemas habituales de seguimiento de incidencias.
- Responsables de seguridad
- Revisan las evidencias de las pruebas y exportan trazas firmadas de exploits para el cumplimiento normativo y las revisiones de seguridad de los clientes.
¿Cuánto cuesta Sentinel?
Precios oficialesPersonal/Hobby
252 US$/año
Businesses and Teams
504 US$/año
Enterprise
Ver en su web
Plan gratuito: El plan Personal/Hobby de Donely incluye una prueba de tres días.
Preguntas frecuentes
¿Qué sistemas puede probar Sentinel?
Sentinel admite aplicaciones web públicas, aplicaciones internas mediante un runner desplegado, API REST y GraphQL, backends móviles y funciones basadas en LLM.
¿Qué controles hay disponibles para las pruebas en producción?
Sentinel ofrece desafíos de validación de solo lectura, límites de frecuencia, límites configurables para las pruebas, credenciales con alcance limitado, registro de acciones y una parada de emergencia.
¿Se puede ejecutar Sentinel dentro de nuestra infraestructura?
Las opciones de despliegue incluyen SaaS, un entorno dedicado e instalaciones in-VPC. Hay versiones para entornos aislados de la red destinadas a cargas de trabajo sujetas a regulación.
¿Cómo se integra en un flujo de desarrollo?
Las pruebas se pueden ejecutar desde CI al integrar cambios en main o de forma continua en staging y producción. Los hallazgos validados se pueden enviar a Jira, Linear o GitHub Issues.
¿Qué planes publica Donely?
Donely publica el plan Personal/Hobby a $21 al mes, con facturación anual de $252, y Businesses and Teams a $42 al mes, con facturación anual de $504. Personal/Hobby incluye una prueba de tres días, y Enterprise tiene precios personalizados.
Alternativas a Sentinel
Comparar alternativas- 1
 OsaurusEjecuta agentes de IA locales que trabajan con tus archivos, recuerdan el contexto y piden permiso para editar.
- 2
 CursorEditor de código y agente de IA para desarrollar, probar y revisar software.
- 3
 JetBrainsHerramientas de desarrollo con IA y agentes de programación para desarrolladores y equipos de software.
- 4
 ClineUn agente de programación de código abierto para el editor, el escritorio, la terminal y las aplicaciones.
- 5
 Devin DesktopGestiona agentes de programación locales y en la nube, revisa cambios y escribe código en un mismo IDE.
Más en Herramientas para desarrolladores
Ver más
CodeRabbit
Asistentes de código
Revisión de código con IA, priorización de pull requests, explicación de cambios y seguridad.
Open WebUI
Chatbots de IA
Una interfaz de IA autoalojada para modelos locales y en la nube, conversaciones y herramientas.
Runpod
APIs de modelos
GPU en la nube y endpoints serverless para entrenar, ajustar y ejecutar modelos de IA.
Tavily
Buscadores con IA
API de búsqueda web y extracción de contenido para agentes de IA.
Claude Code
Asistentes de código
Herramienta de programación agéntica de Anthropic que planifica, edita, prueba y abre pull requests.
Gemini CLI
Asistentes de código
Un agente de código abierto en la terminal para programar, analizar código y automatizar flujos de trabajo.